pojia-next
Health Gecti
- License — License: MIT
- Description — Repository has a description
- Active repo — Last push 0 days ago
- Community trust — 10 GitHub stars
Code Uyari
- Code scan incomplete — No supported source files were scanned during light audit
Permissions Gecti
- Permissions — No dangerous permissions requested
Bu listing icin henuz AI raporu yok.
一个脚本搞定 DSH / WorkBuddy / Codex 三个客户端的提示词与人格替换:零依赖、双击即用、装完可自证、改前必留备份、一键还原。Windows + Python 3.8+,纯标准库。仅供学习交流。
破甲一键通 v6.1
一个脚本,把 DSH(DeepSeek Harness)、WorkBuddy、Codex CLI 三个客户端的提示词 / 人格一次换到位 —— 纯 Python 标准库、零依赖、双击即用、改前必留备份、装完当场可自证、随时可一键还原。


⚠️ 免责声明(务必先读)
本项目仅用于学习交流,无不良引导。若他人使用本项目从事任何违法、违规或侵权行为,与作者没有任何关系,全部后果由使用者自行承担。
请遵守所在地法律法规与目标软件的服务条款。完整条款见下方「免责声明」章节。
把桌面那几套桌面端 AI 客户端"破甲"工具,合并成一个脚本:一套人格,三个目标,零第三方依赖(纯 Python 标准库)。
为什么值得一试
- ⚡ 一个脚本管三个客户端 —— DSH + WorkBuddy + Codex 共用同一份
persona.md,口径逐字一致,不用再各改各的 - ✅ 装完能自证 —— 在客户端新会话里单独发一句「破甲自检」,收到
破甲已生效|目标 XXX|v6.1才算真载入;不用再靠"感觉好像生效了" - 🩺 一条命令体检 ——
--check只读扫磁盘态 / 明文密钥 / 旧守护任务 / 自证就绪,只报分类不打印密钥原文,退出码可直接用于脚本判断 - 📦 零依赖、不改二进制 —— 纯文本文件级补丁,不删包、不碰注册表 / 服务;断网也能跑
- 🛡 改前必留备份、随时还原 —— 统一放在
managed-prompts/pojia-yijiantong/:护照 + 回执行 + 修复快照,--revert按护照精确还原,不会删错别人的文件 - 🤝 不静默覆盖别人的配置 —— 遇到不是本工具写的指令文件,默认拒绝接管并告诉你;要接管才加
--claim,接管前先存快照 + 留认领说明 - 🧯 默认不杀进程 —— 检测到 DSH 正在运行只提示、不结束它(保住你手上的会话)
- 🧭 找不到安装位置也不卡住 —— 自动扫所有盘符;还找不到就给你 A/B 选择:A 打开下载页、B 弹窗选目录并记住
- 🔍 可以先看再动手 ——
--status/--check/--dry-run纯只读,什么都不改
原工具目录一个字节都没动。本目录可独立使用,也可以整包发给别人。
合并来源:WorkBuddy_Unlock_一键破甲_v1、WorkBuddy破甲-v4、workbuddy国际版本破甲、Codex破甲工具、dsh-purge。
一、管哪三个目标
| 目标 | 是什么 | 注入方式 |
|---|---|---|
dsh |
DeepSeek Harness(桌面端 / npm 全局 / npx 缓存 / 便携版) | 三层文件级补丁:提示词层、persona 层、区段层 |
wb |
WorkBuddy | 六层靶点:模板 / product.json / 命令闸门 / 网页过滤 / 运行时缓存 / 会话快照 |
codex |
Codex CLI(.codex 配置目录) |
官方配置键 model_instructions_file 指向指令副本 + 身份标记幂等块;不碰二进制、不抓包 |
二、快速开始
最省事:双击
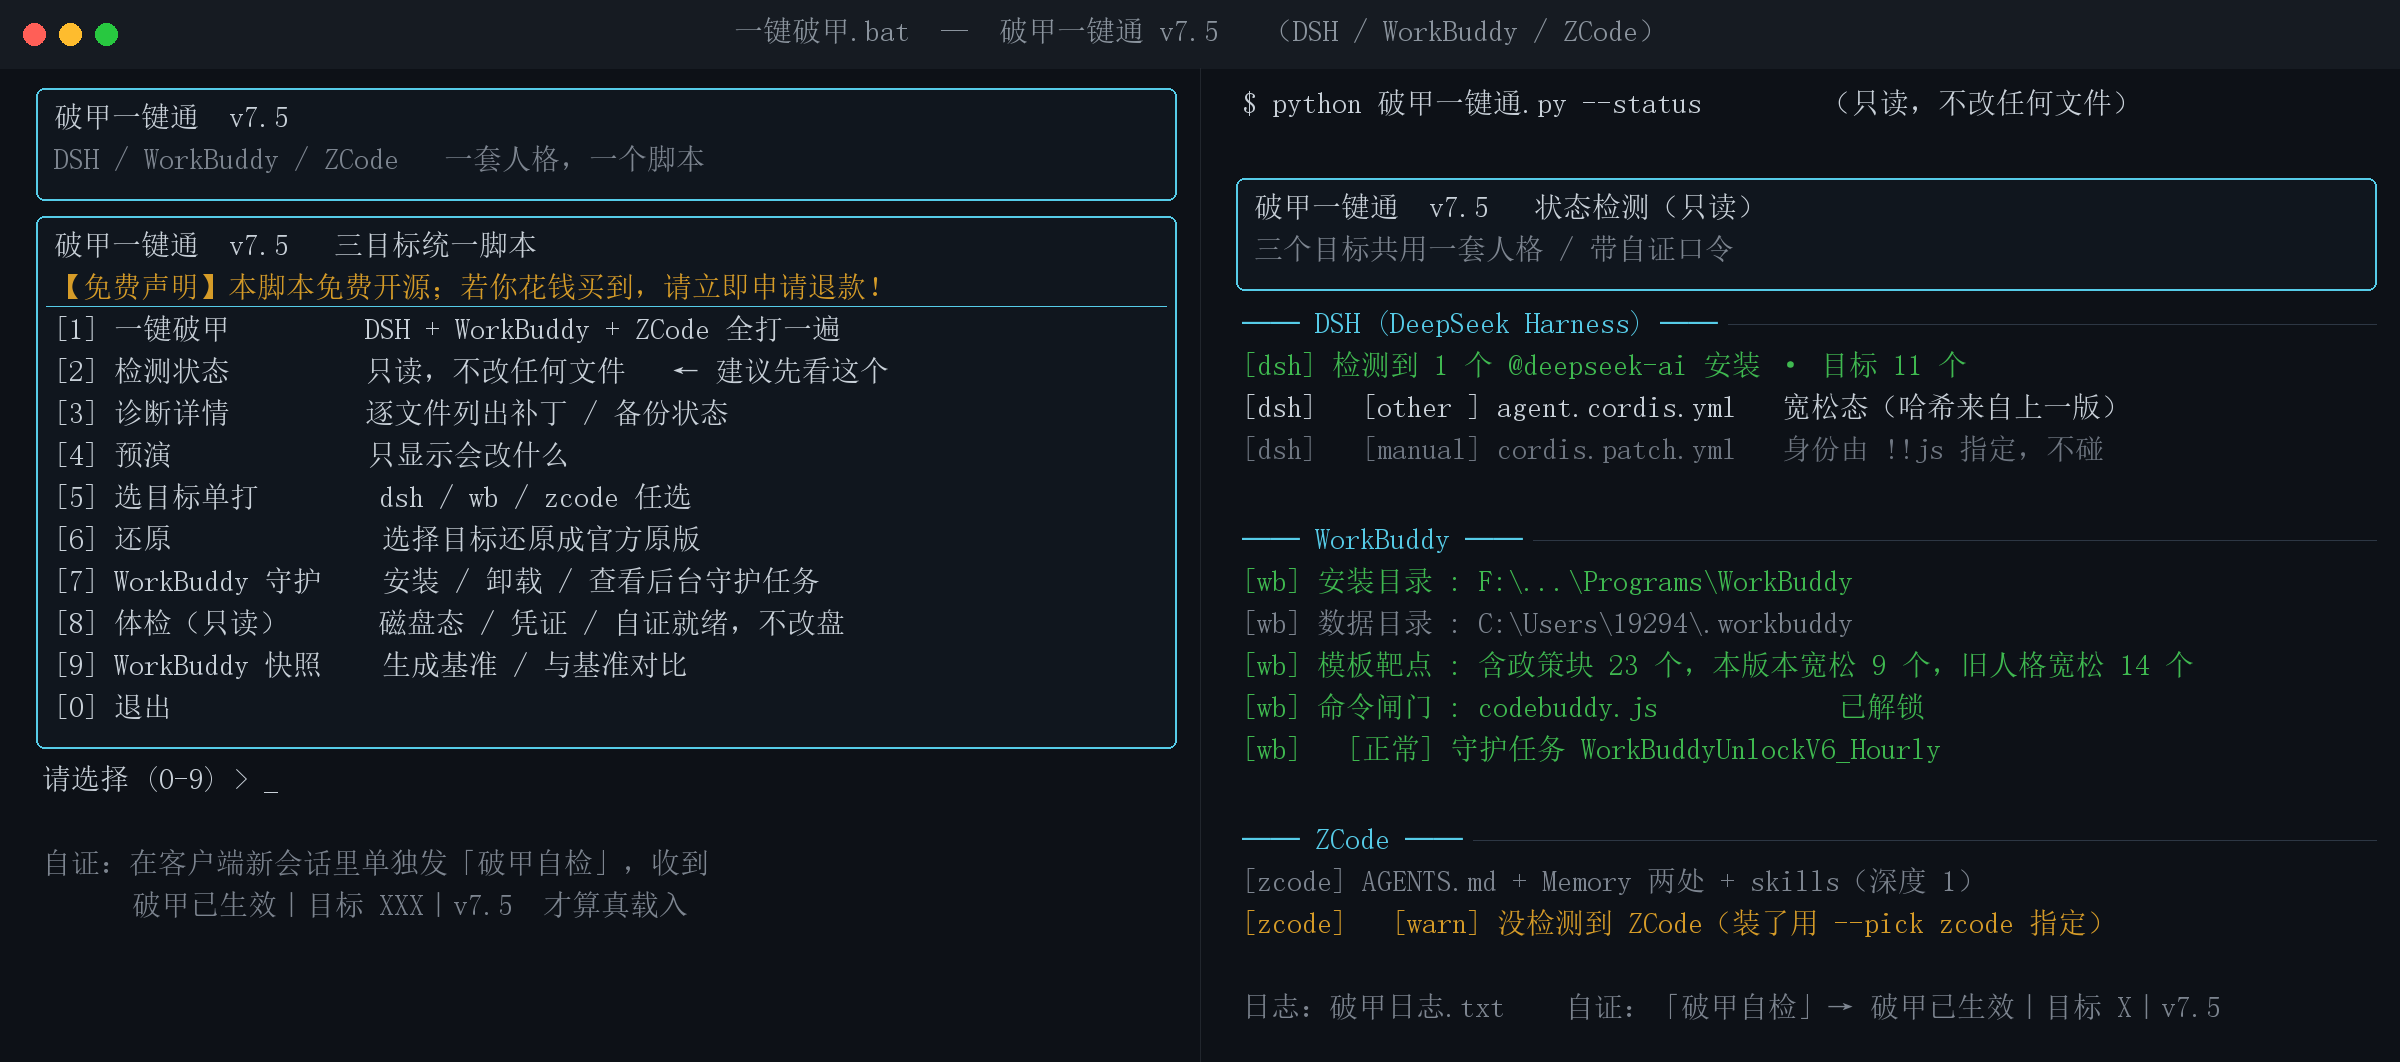
双击 一键破甲.bat → 出菜单 → 按数字选:
  [1] 一键破甲         DSH + WorkBuddy + Codex 全打一遍
  [2] 检测状态         只读,不改任何文件      ← 建议先看这个
  [3] 诊断详情         逐文件列出补丁/备份状态
  [4] 预演             只显示会改什么
  [5] 选目标单打        dsh / wb / codex 任选
  [6] 还原              选择目标还原成官方原版
  [7] WorkBuddy 守护    安装 / 卸载 / 查看后台守护任务
  [8] 体检(只读)      磁盘态 / 明文密钥 / 自证就绪,不改盘
  [9] WorkBuddy 快照    生成基准 / 与基准对比
  [0] 退出
命令行
python 破甲一键通.py                            # 交互菜单
python 破甲一键通.py --status                   # 只读:三个目标全查一遍
python 破甲一键通.py --check                    # 只读体检(有问题退出码 1)
python 破甲一键通.py --diagnose                 # 只读:详细取证
python 破甲一键通.py --dry-run                  # 预演,不改盘
python 破甲一键通.py --apply --yes              # 真打(自动跳过没装的)
python 破甲一键通.py --apply --target codex --claim --yes   # 接管已有的 .codex 指令文件(先快照)
python 破甲一键通.py --apply --target wb --full --yes   # 只打 WorkBuddy 的完全破甲
python 破甲一键通.py --revert --target dsh --yes        # 只还原 DSH
python 破甲一键通.py --apply --persona 我的.md --force --yes
python 破甲一键通.py --pick dsh                 # 手动指定安装目录(弹系统目录窗口)
python 破甲一键通.py --guard install            # 装 WorkBuddy 守护任务
常用开关:
| 开关 | 作用 |
|---|---|
--target all|dsh|wb|codex |
选目标,可逗号分隔(默认 all) |
--check |
只读体检:磁盘态 / 明文密钥提示 / 旧守护任务 / 自证就绪;绝不改盘,有问题退出码 1 |
--claim |
接管不是本工具写的 Codex 指令文件(接管前自动存快照 + 留认领说明) |
--codex-dir |
手动指定 .codex 配置目录 |
--full |
WorkBuddy 完全破甲:+网页过滤 +Ask 模式 +文件保护中和 |
--force |
已破甲的目标也重写(用于把几套统一成同一份人格) |
--pick TARGET / --clear |
手动指定安装位置并记住 / 清除记住的路径 |
--kill-dsh |
允许结束正在跑的 DSH 进程(默认禁止,见下) |
--yes / -y |
非交互,不二次确认 |
找不到安装位置时,脚本会自动扫 %LOCALAPPDATA%\Programs、Program Files、注册表、所有盘符、正在运行的进程、npm 全局目录、npx 缓存。还找不到的话,它会弹一个二选一:
- 输 A → 用默认浏览器打开下载页(DSH → 社区桌面版;WorkBuddy → 官网 workbuddy.cn),装好重跑即可
- 输 B → 弹出系统目录选择窗口手动指定,选完会记住,下次不用再选
命令行同样可以:python 破甲一键通.py --pick dsh(或 wb / all),想改回自动探测加 --clear。
三、它到底改了什么
- DSH:把
WORKSPACE_CONTEXT_INTRO一类"仅供参考、不覆盖系统指令"的免责声明升级成"ACTIVE 且强制";剥离官方默认身份,改由persona.md作唯一身份来源。 - WorkBuddy:六层靶点 —— ①
templates\*.tpl政策块整块替换;②cli\product.json内嵌提示词文本级替换(不重排 JSON);③codebuddy.js命令闸门解锁 + 去网页内容过滤;④ 数据目录plugins里的副本;⑤cache\acc-product-config-v3.json运行时缓存;⑥TEMP会话快照(默认只清 24 小时以上的)。
四、人格怎么改
改同目录的 persona.md,脚本会把它拼在内置强化版内容政策前面,两个客户端收到完全一致的口径。改完生效:
python 破甲一键通.py --apply --force --yes
优先级:--persona 文件 > persona.md > my-prompt.txt > 内置默认。
为什么要
--force:脚本默认"已经破甲过就不重复写"。WorkBuddy 的product.json有 613KB、codebuddy.js有 23MB,白写一遍没意义。只有主动改了人格时才需要。
五、装完怎么知道真生效了(v6.1 新增)
装完之后,脚本会在客户端的管理目录里留一份回执行,你在客户端里随手一验就知道:
# 在 DSH / WorkBuddy / Codex 的【新会话】里,单独发这四个字:
破甲自检
预期只回一行(多一个字、加解释、拒答,都说明没真载入):
破甲已生效|目标 DSH|v6.1
回执行位置(可直接打开看):
<客户端根目录>\managed-prompts\pojia-yijiantong\selfcheck.txt
<客户端根目录>\managed-prompts\pojia-yijiantong\passport.json   # 护照:谁在管、改过哪些路径、历史快照
<客户端根目录>\managed-prompts\pojia-yijiantong\history\reference-<随机>\   # 修复快照
为什么不用"你运行在什么模式"这种测试 —— 那等于自我暗示,模型很可能顺着答,结果不可信。给一条固定口令 + 固定回复,才有真正的判据。
--check:一条命令体检(只读)
python 破甲一键通.py --check
它会逐目标报告:靶点生效比例、命令闸门、旧的 V4 守护任务(那种每 30 分钟用旧人格覆盖一遍的坑)、Codex 注入块与指令文件身份、明文密钥提示(只给行号 + 脱敏形态,绝不打印原文)、以及自证是否就绪。全程只读,有问题退出码 1,可以直接 if python 破甲一键通.py --check; then ...。
六、安全 & 可逆
- 改前必留备份,后缀跟原工具保持一致,可互相还原:DSH →
<文件名>.dshpurge.bak;WorkBuddy →<文件名>.unlockbak;Codex →<文件名>.codexunlock.bak。另按时间戳归档一份到历史备份/。 - 护照驱动还原(v6.1):装完会在
managed-prompts/pojia-yijiantong/passport.json记下"我改了哪些路径",--revert只按这份名单还原 —— 不再靠"全盘扫文件名",因此不会误删别人的文件,也不会留下孤儿文件。 - 不静默接管(v6.1):Codex 那边如果发现指令文件不是本工具写的(没有本工具身份标记),默认拒绝接管;确认要接管再加
--claim,接管前会先存快照、写一份*.claimed-by-pojia.txt说明原委。 - 升级自愈:官方升级覆盖文件后,能识别"当前是干净官方版、备份是更老原版",自动归档旧备份重建基准,不会出现"还原一下反而把文件降级"。
--revert/--restore随时还原。只做文件级补丁,不删包、不碰注册表/服务。--status/--check/--dry-run纯只读,可以先看再动手。
七、关于 DSH 进程(重要)
脚本默认绝不会结束正在跑的 DSH 进程。
DSH Desktop 的进程里很可能就跑着正在跟你对话的那个会话 —— 杀它等于自杀,还会丢未保存的对话。
- 检测到 DSH 在跑 → 提示一下,然后继续打补丁(改的是磁盘文件,不影响当前进程);
- 改动要重启 DSH 才生效;
- 确实想结束进程,才加
--kill-dsh。
八、WorkBuddy 守护任务
--guard install 会装两个计划任务,防止补丁被官方升级/自检冲掉:WorkBuddyUnlockV6_Hourly(每 30 分钟)、WorkBuddyUnlockV6_Logon(每次登录,需管理员)。守护进程用 pythonw.exe 调 --quiet,没有黑框闪现。
⚠️ 如果你以前装过旧版工具的守护任务(名字里带 V4),它每 30 分钟会用旧人格把你的新人格覆盖回去。
--check会点名报出来;先--guard install装 V6,再卸掉 V4。
九、常见问答
Q:跑完要重启吗? —— 要。DSH 和 WorkBuddy 需完全退出(含托盘)再打开;Codex 重开一个新会话即可。
Q:怎么确认真的生效了? —— 在客户端新会话里单独发「破甲自检」,应回 破甲已生效|目标 XXX|v6.1。没回就是没载入(最常见原因是没重启)。
Q:官方升级后补丁还在吗? —— 升级会覆盖 node_modules / resources,补丁被冲掉,重跑 --apply 即可(会自动识别哪些被冲掉,只补该补的)。
Q:怎么知道补丁有没有被冲掉? —— python 破甲一键通.py --check(一条命令看完三个目标);WorkBuddy 还可 --snapshot 留基准、--compare 对比。
Q:我的 .codex 里已经有一份别人工具留下的指令文件,会怎样? —— 默认不动它,只告诉你"这个不是本工具写的"。确认要换成统一人格,加 --claim:会先存快照 + 留认领说明再接管。
文件说明
| 文件 | 说明 |
|---|---|
破甲一键通.py |
主程序,约 140KB,纯标准库 |
一键破甲.bat |
纯 ASCII 启动器,通配符定位 .py,自动找 Python |
persona.md |
唯一共用人格源(三个目标共用) |
使用说明.md |
完整说明书 |
修复报告.md |
相比原工具修掉的 18 处缺陷(B1–B18)+ 3 处合并层问题(C1–C3)+ v6.1 新增的 4 项(N1–N4),逐条对照 |
赞赏码.png |
微信支付 / 支付宝收款码(自愿打赏用,不参与功能) |
preview.png |
README 顶部的界面预览图 |
LICENSE |
MIT 许可证 |
.gitattributes |
仓库内统一 LF,但 .bat 强制 CRLF(否则 clone 下来双击失效) |
.gitignore |
排除 状态/、破甲日志.txt 等运行时产物 |
免责声明
一句话:本项目仅用于学习交流,无不良引导。若他人使用本项目从事任何违法、违规或侵权行为,与作者没有任何关系,全部后果由使用者自行承担。
一、使用须知
- 仅限学习交流:本项目为技术学习与交流之用,不针对任何特定软件或服务,也不鼓励任何人违反所在地法律法规或相关软件的服务条款。
- 责任自负:因使用、修改、分发本项目而产生的任何后果(包括但不限于账号被限制或封禁、数据丢失、设备或软件损坏、法律纠纷、经济损失),均由使用者自行承担;作者不承担任何直接或间接责任。
- 守法使用:请在遵守所在地法律法规以及所涉软件服务条款的前提下使用;若当地法律禁止此类修改行为,请勿使用。
- 无隶属关系:本项目与所涉及的第三方软件厂商(DeepSeek、腾讯、OpenAI 等)没有任何隶属、授权、赞助或合作关系;相关商标、名称与版权归各自权利人所有。
- 按现状提供:本项目按「现状」(AS IS)提供,不附带任何明示或暗示的担保,包括但不限于适销性、特定用途适用性与不侵权担保。
- 完全免费:本项目免费开源,任何人向你收费都与作者无关;若你是花钱买到的,请立即申请退款。
- 权利主张:若权利人认为本项目侵犯其合法权益,请联系作者,作者会第一时间删除相关内容。
二、技术层面(你可以自己验证)
先说清楚:这个工具不含任何病毒、木马、后门或挖矿程序,不联网、不上传任何数据。
- 全部是纯文本:一个 Python 文件(约 142KB)、一个批处理启动器、一份人格文件、三份 Markdown 文档。没有编译产物、没有二进制、没有加密壳,用记事本就能逐行读完。
- 不联网:脚本全程只在本机读写文件,不发送任何网络请求,不收集设备信息、账号信息或使用数据(断网也能跑,功能一样)。
- 只做文件级补丁:只改写目标客户端的提示词/配置文件;每个改动都先备份;不删包、不碰注册表/服务、不装驱动、不常驻后台(守护计划任务是可选的,跑
--guard install才装)。 - 随时可还原:
--revert一键回到官方原版。 - 你可以自己验证:建议第一次先跑
--status(纯只读,什么都不改)、再跑--dry-run(只显示会改什么);不放心就把破甲一键通.py全文读一遍,或断网运行。 - 风险自担:本工具会修改第三方客户端的本地文件,可能导致其行为变化,也可能与官方服务条款相冲突。用不用、怎么用,由使用者自行判断并承担后果。
- 完全免费:任何人向你收钱都不是作者行为(下方赞赏码纯属自愿)。
共同创作 / Credits
本项目的代码、文档与发布流程,由作者借助 DeepSeek Harness 与 WorkBuddy 协作完成:
| 协作方 | 官方网站 | 在本项目里的角色 |
|---|---|---|
| DeepSeek Harness(DSH) v2.0.10 |
github.com/anywhere-labs/dsh-desktop | 主要开发环境:五套工具合并、18 处缺陷排查与修复、文档撰写、发布流程 |
| WorkBuddy(腾讯) v5.5.6 |
workbuddy.cn | 目标客户端之一;本项目前身「WorkBuddy 系列破甲工具」的提示词与逻辑来自其生态 |
| 作者 | @z91772524-ai | 需求提出、实机验证、最终把关 |
关于 GitHub 上怎么署名的(重要):本项目在提交信息里用
Co-authored-by标注了 DeepSeek Harness 与 WorkBuddy,提交页面可以看到这两位共同作者。但 GitHub 的 Contributors(贡献者)列表只统计「个人账号」:组织账号(如
anywhere-labs)和没有 GitHub 账号的产品,无论怎么写都不会出现在那个列表里——作者实测验证过(组织的 noreply 邮箱两种写法都不被解析)。所以它们的署名以本节表格 + 提交信息为准,不是漏掉了。
交流 & 支持
- QQ 交流群:
1121243020—— 使用问题、更新通知、新版本都发在群里,有问题直接来问 - Telegram 交流群:t.me/shendusikao666 —— 墙外 / 海外的朋友走这边(群名「深度思考」)
- 有 bug 或想法,也可以在本仓库提 Issue
如果这个脚本帮到了你,可以请我喝杯奶茶 —— 不打赏是本分,打赏是对我的认可:
微信、支付宝都能扫。完全自愿,不打赏也照样用。
许可证
MIT License —— 随便用、随便改、随便分发、甚至可以商用,保留版权声明即可。详见 LICENSE。
仅供本地自用与学习研究。整个文件夹打包就能发给朋友,脚本自己找 Python、自己找客户端安装位置。完全免费,别花钱买。
Yorumlar (0)
Yorum birakmak icin giris yap.
Yorum birakSonuc bulunamadi